我的ASP的程序,一直以来只注重SQL注入攻击的防御,一直认为XSS跨站没有SQL注入那么严重,直到最近被攻破了,不得已,必须的修补。如何防御XSS跨站脚本攻击,最重要的就是要过滤掉用户输入的风险字符,和SQL注入类似,只是一个针对的是数据库,一个针对的是HTML脚本。
什么是XSS跨站脚本攻击?
理解SQL攻击的话,理解XSS攻击就简单多了。SQL攻击是用户输入的危险字符未经过滤被当做sql语句执行了。而XSS攻击就是用户输入的危险字符未经过滤被当做html或者script脚本执行了。XSS攻击用于构造钓鱼页面、获取用户输入信息、挂马等违法操作。
ASP之防御XSS
1、防御代码。
代码是我在网上找来后修改的。原版应该也流传了很久了吧。具体我就直接贴图了,惯例文末附压缩包。
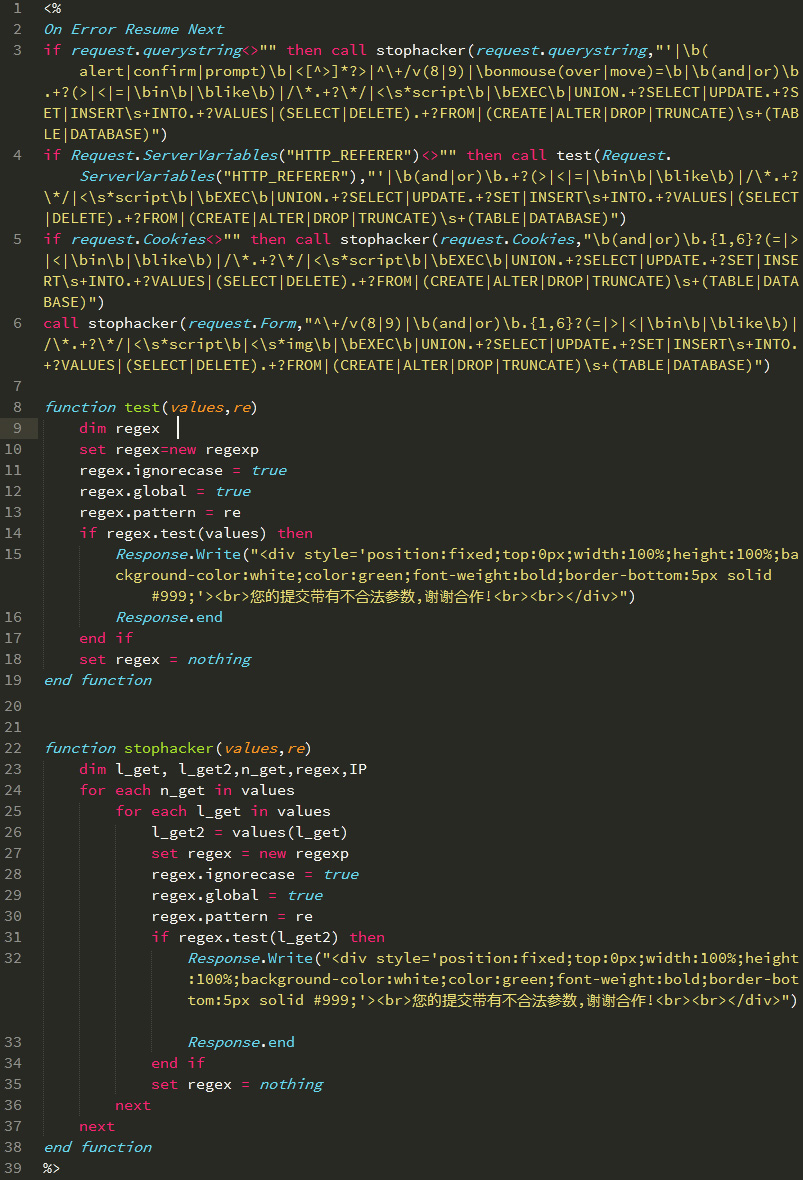
2、引入文件。
将文末压缩包中的文件解压到适当的目录。在需要进行防御的页面使用<!--#include file="safe.asp"-->引入。注意你自己的文件路径。如果全站防御的话,建议在公共文件上进行嵌套,比如conn连接文件。
防御代码下载safe.rar
PS.这两天在恶补漫威系列电影,有点沉迷其中,各位大佬见谅!
👍 点赞
⭐ 收藏
🔗 分享
💬 评论 (6)
填写邮箱验证码用于确认邮箱归你所有;验证通过后该邮箱长期免验证,评论自动快速展示。未验证邮箱的评论一律人工复审。